“남은 자리 750개 미만.” 화면 한쪽에서 숫자가 줄어듭니다. 카드번호도 묻지 않습니다. 유료 AI 구독을 한 달 공짜로 준다니, 버튼을 누르고 싶어지는 구성입니다. 그런데 이 페이지가 실제로 가져간 것은 구글 계정 보안의 마지막 문, 바로 구글 로그인 정보였습니다.
2026년 9월 하순 해외 보안업체가 이 수법을 공개했고, 9월 30일에는 국내 언론도 보도했습니다. 무엇이 어떻게 속였는지 짚고, 내 계정을 점검하는 순서와 이미 입력했을 때의 복구 절차까지 정리했습니다.
가짜 ‘클로드 맥스 무료’ 이벤트, 무슨 일이 있었나
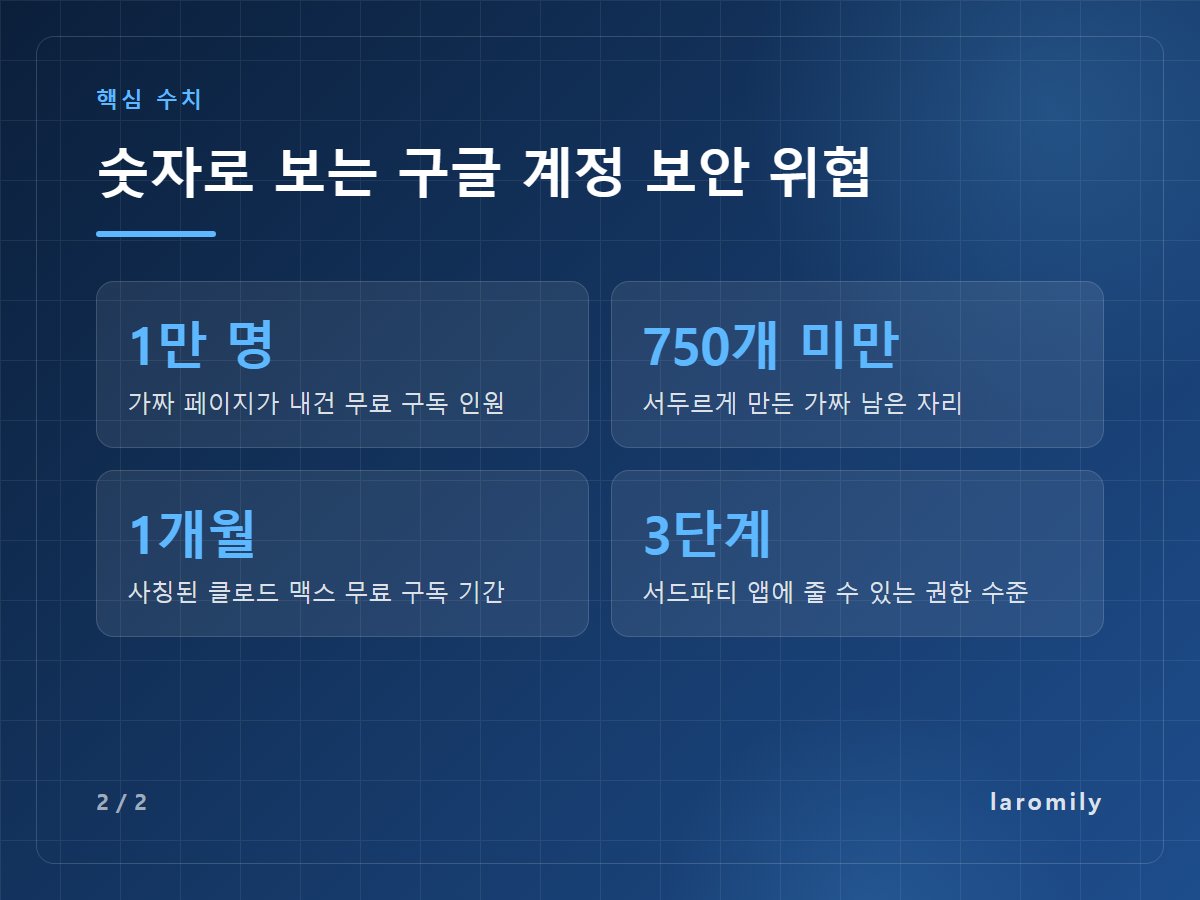
보안업체 멀웨어바이츠는 2026년 9월 23일 분석 글을 냈습니다. 앤트로픽이 1만 명에게 ‘클로드 맥스’ 1개월 구독을 무료로 준다는 가짜 페이지였습니다. 클로드 맥스는 앤트로픽의 AI 서비스 클로드의 고가 요금제입니다.
페이지는 실제 브랜드와 비슷한 색과 디자인을 썼습니다. 일부 링크는 진짜 앤트로픽 페이지로 연결해 의심을 줄였습니다. 남은 자리가 750개도 안 된다는 카운트로 서두르게 만들었습니다.
로그인 방식은 여러 개인 척했습니다. 하지만 애플 로그인은 “일시적으로 사용할 수 없다”고 막았고, 이메일 입력값은 버렸습니다. 결국 모두 구글 로그인으로 몰았습니다. 한국경제는 9월 30일 이 사례를 전하며, 노린 것이 결제 정보가 아니라 구글 계정이었다고 짚었습니다.
진짜 같은 가짜 창, ‘브라우저 안의 브라우저’
핵심 수법은 ‘브라우저 안의 브라우저(BitB)’였습니다. ‘구글로 로그인’을 누르면 새 로그인 창이 뜬 것처럼 보입니다. 실제로는 지금 보던 웹페이지 안에 창 모양 그림을 그려 넣은 것입니다.
이 가짜 창에는 구글 주소와 자물쇠 아이콘까지 보였습니다. 모두 공격자 사이트가 만든 그림이라 주소만 보고는 속기 쉽습니다. 여기에 입력한 아이디와 비밀번호는 그대로 공격자에게 갑니다.
멀웨어바이츠가 제시한 구별법은 간단합니다. 로그인 창을 웹페이지 바깥으로 끌어 보는 것입니다. 진짜 팝업은 별도 창이라 자유롭게 움직이고, 가짜 창은 페이지 안에 갇혀 있습니다. 국내 보안업체 SK쉴더스는 브라우저 맨 위 실제 주소창을 보고, 이벤트가 공식 사이트에 공지됐는지 확인하라고 권했습니다.
구글 계정 보안이 무너지면 번지는 범위
구글 계정 하나에는 지메일, 드라이브, 문서가 함께 묶여 있습니다. 더 큰 문제는 다른 서비스의 비밀번호 재설정 메일이 이 메일함으로 온다는 점입니다. 구글 계정 보안이 뚫리면 다른 계정의 열쇠까지 넘어갈 수 있습니다.
‘구글로 로그인’으로 쓰는 서비스도 위험합니다. 멀웨어바이츠는 클로드를 구글 로그인으로 쓰는 사람이라면 유료 구독 계정까지 넘어갈 수 있다고 봤습니다. 이번 사건이 클로드나 구글 자체의 해킹은 아니라는 점도 분명히 해 둡니다. 브랜드와 로그인 화면을 흉내 낸 사회공학 공격입니다.
📌 함께 읽으면 좋은 글: ‘1달러·22초’ 금융권 해킹, AI 자동화 공격이 드러낸 빈틈과 내 금융 보안 점검표
구글 계정 보안 점검 5단계 표
아래 순서는 구글 공식 도움말의 메뉴를 기준으로 했습니다. 처음 한 번은 10분 남짓이면 충분합니다. 분기에 한 번 정도 다시 보면 좋습니다.
| 순서 | 어디서 | 무엇을 확인 |
|---|---|---|
| 1 | 내 계정 > 보안 > 보안 진단 | 구글이 표시한 경고 항목부터 처리 |
| 2 | 보안 > 2단계 인증 | 켜져 있는지, 문자 대신 앱·보안 키를 쓰는지 |
| 3 | 보안 > 패스키 | 휴대폰·PC에 패스키 등록 |
| 4 | 보안 > 서드파티 앱 및 서비스 | 모르는 앱, ‘데이터 관리’ 권한 앱 삭제 |
| 5 | 보안 > 내 기기 | 모르는 기기는 로그아웃 |
패스키는 이번 같은 가짜 창에 특히 강합니다. 진짜 구글 주소에서만 작동하도록 묶여 있어, 가짜 페이지에서는 쓰이지 않기 때문입니다.
서드파티 앱 권한은 세 수준으로 나뉩니다. 기본 프로필만 보는 앱, 데이터를 보고 복사하는 앱, 수정·삭제까지 하는 앱입니다. 마지막 수준인데 기억나지 않는 앱이라면 바로 지우는 편이 낫습니다.
📌 함께 읽으면 좋은 글: “비번 적은 노트는 10년간 안 털렸다” 풍자글이 던진 질문, 잇단 해킹 시대 비밀번호 관리법
이미 입력했다면, 구글 계정 보안 복구 체크리스트
가짜 창에 비밀번호를 넣었다면 시간이 중요합니다. 구글 도움말의 ‘해킹되거나 도용된 계정 보호’ 절차를 순서대로 옮기면 다음과 같습니다.
- □ 로그인이 되면 즉시 비밀번호 변경, 안 되면 구글 계정 복구 페이지에서 질문에 최대한 자세히 답하기
- □ ‘최근 보안 활동’에서 내가 하지 않은 활동에 “아니요, 제가 한 게 아닙니다” 선택
- □ ‘내 기기’에서 모르는 기기 로그아웃
- □ 2단계 인증 켜기(이미 켰다면 복구 전화번호·이메일이 바뀌지 않았는지 확인)
- □ 같은 비밀번호를 쓴 다른 사이트 비밀번호도 변경
- □ 지메일 설정의 자동 전달, 메일 위임, 필터에 낯선 항목이 없는지 확인
- □ 드라이브·포토에서 의도하지 않은 공유 중지
- □ 구글 페이·크롬에 저장된 결제 정보 점검
지메일 자동 전달과 필터는 놓치기 쉬운 곳입니다. 비밀번호를 바꿔도 전달 규칙이 남아 있으면 메일이 계속 새어 나갑니다. ‘구글로 로그인’으로 쓰던 AI 서비스도 로그인 기기와 결제 내역을 함께 확인하는 것이 좋습니다.
‘공짜’ 버튼 앞에서는 주소창부터, 구글 계정 보안의 첫 줄
AI 구독료가 오를수록 ‘무료 체험’은 더 매력적인 미끼가 됩니다. 이번 사례처럼 결제 정보를 묻지 않는 이벤트가 오히려 더 위험할 수 있습니다. 공격자가 원하는 것은 돈 몇 만 원이 아니라 계정 전체이기 때문입니다.
이벤트는 서비스 공식 사이트나 공식 앱에서 직접 확인하는 습관이 가장 확실합니다. 로그인 창이 뜨면 한 번 끌어 보고, 주소창을 봅니다. 그리고 패스키와 2단계 인증으로 구글 계정 보안의 문턱을 미리 높여 두는 것, 그것이 다음 미끼에 대한 가장 싼 보험입니다.
참고 자료
- Fake Claude Max giveaway hides a Google account phishing trap – Malwarebytes (2026-09-23)
- “클로드 한 달간 무료”라더니…’구글 계정’ 탈탈 털린다 – 한국경제 (2026-09-30)
- 해킹되거나 도용된 Google 계정 보호하기 – Google 계정 고객센터
- Google 계정에 액세스할 수 있는 서드 파티 앱 및 서비스 관리 – Google 계정 고객센터
- Google 보안 진단